Minggu, 17 Januari 2010

Remaster Ubuntu LiveCD Dengan Reconstructor

0 komentar
Apa Sih Reconstructor Itu?

Reconstructor is an Ubuntu GNU/Linux CD Creator.
It uses the Desktop(Live), Alternate(Install), or Server disc as a base, and then allows for user customization.
For the Ubuntu Desktop base, you can customize the entire environment. For instance, you can add/remove software, change the default look (splash, themes, fonts, wallpaper, etc.), add desktop links, etc.
For the Alternate and Server bases, you can add any additional software to the disc that you would like installed.
Reconstructor is written in python and is licensed under the GNU General Public License (GPL).

Mengapa hanya bisa digunakan untuk Ubuntu/Xubuntu?

Karena Ubuntu/Xubuntu menggunakan desktop berbasis GTK dan menggunakan Display Manager yang sama (GDM), jadi pengguna yang paling banyak mendapatkan keuntungan dari Reconstructor adalah anda yang me-remaster Ubuntu atau Xubuntu LiveCD/Install CD saja.

Sedangkan anda yang menggunakan Kubuntu atau lainnya, hanya mampu melakukan beberapa kustomasi saja.

Langkah 1. Menginstall Reconstructor

Silahkan mendownload recostructor di http://reconstructor.aperantis.com.

Saat artikel ini ditulis, tersedia recontructor versi 2.7.

Untuk menginstall, lakukan:

sudo dpkg -i path/reconstructor-xx.deb

Untuk menjalankan reconstructor, Start Menu >> Application >> System Tools >> Reconstructor

Start Reconstructor - terminal Message

Langkah 2. Pre-check (modul, dependency)

Setelah dijalankan, reconstructor akan membuka sebuah terminal. Saat ini reconstructor akan mengecek keberadaan paket-paket dan tools serta modul yang terinstal di sistem anda. Perhatikan pesan yang dikeluarkan reconstructor, pastikan anda melengkapi lebih dulu kekurangan paket sebelum memulai.

Langkah 3. Select task live or install

Saat ini anda diijinkan memilih task atau pekerjaan apa yang akan dibuat. Di sini kta akan memilih LiveCD.

Langkah 4. Create direktori (working dir, live root)

Setup remaster environment

Reconstructor akan membuat beberapa direktori di home folder anda. Secara default, reconstructor akan membuat sebuah direktori, reconstructor. dan didalamnya akan dibuat tiga direktori lagi:

  • root untuk mengkopi isi filesystem.squashfs atau live system
  • initrd untuk mengkompilasi intrd yang baru
  • remaster untuk meletakkan file-file kopian dari CD yang akan dikompilasi menjadi ISO

Langkah 5. Copying LiveCD

Insert LiveCD

Langkah 6. Extracting Squashfs fs

Langkah 5 dan 6 serta langkah terakhir ini memakan waktu cukup lama. hampir semua resource PC digunakan.

Langkah 7. Customizing

  • Customizing Boot Usplash dan GNOME Splash

    Customizing usplash and boot process

    Saat ini anda harus menyiapkan sebuah file png dengan ukuran 640 x 400 pixel dan indexed 16 color untuk Dapper. Sedangkan untuk Gutsy anda perlu menyiapkan sebuah file png dengan ukuran 800×600 dan 256 warna indexed.

    Klik tombol generate untuk membuat/mengkonversi file png anda menjadi file usplash.so. Kemudian masukkan lokasinya di field usplash location.

    Sedangkan untuk GNOME splash, silahkan ikuti tutorial ini.

  • Customizing Gnome
    Customizing GNOME

    Di sini sepertinya tidak ada masalah. Anda pasti bisa melakukannya. Jika anda memiliki ikon set sendiri, letakkan di direktori /usr/share/icons/ pada direktori kerja reconstructor anda (root).

    Jika anda ingin merubah ikon start menu, ikuti tutorial ini.

  • Customizing Apt Sources

    Customizing Apt Sources
  • Optimizing Boot Process

    Customizing Ubuntu LiveCD Boot proces

  • Customizing Reconstructor Modules customizing recostructor modules
    customizing reconstructor modules

    Modul-modul yang terdaftar di tab ini akan didownload, jadi siapkan koneksi internet anda.

  • Customizing User customizing Ubuntu LiveCD user

    Saya rasa ini juga mudah. Silahkan manfaatkan sesukanya. Jika anda set password, anda akan menghadapi login screen lebih dulu (? not tested yet)

Langkah 8. Using Reconstructor Terminal

Bagaimana menggunakan reconstructor terminal untuk kustomasi? Klik ikon terminal di bawah jendela reconstructor.

customizing menggunakan terminal

Langkah 9. Manual Customizing

Jika anda memiliki paket sendiri yang sudah anda download atau kompilasi sendiri dan akan anda install, kopikan file tersebut ke direktori kerja reconstructor/root/ dan eksekusi menggunakan dpkg.

Jika anda menggunakan repository lokal (DVD/ISO), gunakan perintah berikut ini:

Download paket-paket dari repo lokal:

sudo apt-get -d install

Kopi file hasi download ke direktori kerja reconstructor, pada contoh lomuntu-tmp.

cp /var/cache/apt/archive/* /home/amrinz/reconstructor/root/lomuntu-tmp/

Kemudian untuk menginstallnya, lakukan ini dari reconstructor terminal.

cd lomuntu-tmp

dpkg -i *

Jika program yang akan anda tambahkan bukan paket deb, seperti xampp dan flash plugin. Gunakan cara ini. Kopi kan folder lampp ke direktori /opt di direktori kerja reconstructor (root/opt). Untuk mengkopi, anda bisa menggunakan thunar atau nautilus sebagai root.

run thunar as root

Screnshoot dibawah ini menunjukkan proses instalasi flash plugin dari adobe.

installing package manual using dpkg

Langkah yang sama juga berlaku untuk paket lain, misalnya wine.

Langkah 10. Building ISO files

Building iso files

Ini adalah langkah terakhir, jika anda sudah siap, silahkan klik rebuild.

Catatan:
Milik saya sendiri mengalami error, metacity tidak berjalan saat masuk desktop, jadi window tidak memiliki dekorasi border.

Lampiran:

Finish!


Jumat, 15 Januari 2010

Cara Download Video-Video Facebook

0 komentar
Malam facebook'er!! Kali ini krisna kan menjelaskan cara mudah untuk men'download video-video di facebook. Selain men'download, anda juga bisa meng'convert video facebook ini sekaligus. Cara'nya mudah kok ! Facebook'er hanya perlu menambahkan sebuah add-ons di mozilla firefox anda. Penasaran ? Mau ?

Nama add-ons tersebut yaitu Facebook Video 2.1.7. Yang perlu kita lakukan pertama yaitu meng-install add-ons tersebut di mozilla firefox / wyzo anda ..

Caranya :

1. Buka browser anda. (Mozilla Firefox atau Wyzo

2. Buka/klik URL berikut ini :

https://addons.mozilla.org/en-US/firefox/addon/9614

3. Lalu klik 1 kali tombol Add to Firefox.

4. Akan muncul tombol Install Now. Klik'lah tombol tersebut lalu tunggu proses penginstallannya ..


5. Kalau proses sudah selesai. Restart Mozilla Firefox atau Wyzo anda.

Gimana ? Mudahkan ... hihihi, sekarang tinggal saatnya buka video-video facebook yang anda inginkan ! Nanti akan muncul 4 pilihan terbaru, yaitu : Embed This Video, Customize Code, Download This Video, dan Convert Video. Untuk men'download video facebook, anda tinggal klik pilihan/opsi Download Video. (Lihat Gambar)


Selamat mencoba ! ^_^

Cara Menyembunyikan IP Address

1 komentar
Menyembunyikan IP address?? Mungkin ada yang bertanya-tanya ngapain juga IP address disembunyiin segala. Heemm..nih beberapa alasan mengapa kita harus sembunyikan IP asli kita.

Pertama karena mengakses ke website yang melakukan restriction yaitu hanya membolehkan akses dari IP Address tertentu saja. Selanjutnya tentu untuk hal Privasi dimana agar menghindari pelacakan jika kita melakukan tindakan yang “tidak senonoh yg seharusnya gak kita lakukan” (hacking).

Ok gak usah banyak basa-basi, cara untuk menyembunyikan IP address :

Pertama-tama :

- Kunjungi situs penyedia proxy seperti : http://freeproxy.com, http://samair.ru/proxy, dll
- Trus carilah proxy Negara mana yang mau di pakai , ingat proxy harus yang Anonymous

Selanjutnya untuk mensetting di PC kita :

Untuk pemakai Internet Explorer
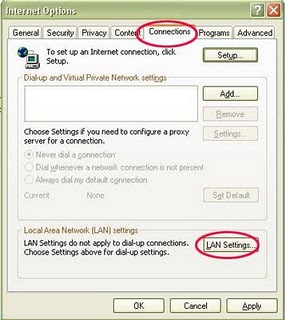
1. Buka Tools -> Internet Option
2. Klik tab Connection -> klik LAN settings

3. Pada bagian proxy server, isi centang pada “Use a proxy for your LAN..”
4. Pada box address masukan IP proxy, pada box port masukan portnya
5. Centang juga bagian “by pass..”
6. Klik Ok

Untuk pemakai Mozilla Firefox

1. Buka tools > options
2. Bagian advance, klik tab Network

3. Bagian Connection, klik Setting di sebelah kanan
4. Kemudian pilih manual proxy configurations
5. Pada bagian HTTP proxy, masukkan IP proxy dan portnya
6. klik OK

Segitu saja, semoga bermanfaat kawan. Jangan untuk berbuat yang gak senonoh ya..:)

sumber : www.microsoft.com


Installasi OpenVPN di Ubuntu, Part II

0 komentar
Open VPN server di Ubuntu

Install openvpn di Ubuntu

# apt-get install openvpn

# cp -Rf /usr/share/doc/openvpn/examples/easy-rsa/* /etc/openvpn/

Atau Bisa Dengan Cara Ini, Download openvpn disini

# cp openvpn-2.0.9.tar.gz /usr/local/src
# cd /usr/local/src
# tar zxvf openvpn-2.0.9.tar.gz
# cd openvpn-2.0.9
# ./configure
# make
# make install

Edit file vars di /etc/openvpn

# cd /etc/openvpn/
# vi vars
#this is to ensure secure data
export KEY_SIZE=1024
# These are the default values for fields
# which will be placed in the certificate.
# Don't leave any of these fields blank.
export KEY_COUNTRY=ID
export KEY_PROVINCE=Kepri
export KEY_CITY=Batam
export KEY_ORG="anakalia"
export KEY_EMAIL="ipay@anakalia.net"


Buat Certificate Authority (CA)

# cd /etc/openvpn/
. ./vars
./clean-all
./build-ca
Country Name (2 letter code) [ID]:
State or Province Name (full name) [Kepri]:
Locality Name (eg, city) [Batam]:
Organization Name (eg, company) [anakalia]:
Organizational Unit Name (eg, section) []:anakalia
Common Name (eg, your name or your server's hostname) []:server.anakalia.net
Email Address [ipay@anakalia.net]:


Lihat keys yang sudah di generate

# ls -l /etc/openvpn/
# ls -l /etc/openvpn/keys
ca.crt
ca.key
index.txt
serial


Buat Server Key

# ./build-key-server server
Country Name (2 letter code) [ID]:
State or Province Name (full name) [Batam]:
Locality Name (eg, city) [Batam]:
Organization Name (eg, company) [anakalia]:
Organizational Unit Name (eg, section) []:anakalia
Common Name (eg, your name or your server's hostname) []:server.anakalia.net
Email Address [ipay@anakalia.net]:

Please enter the following 'extra' attributes
to be sent with your certificate request
A challenge password []:1q2w3e4r5t
An optional company name []:anakalia
Using configuration from /etc/openvpn/openssl.cnf
Check that the request matches the signature
Signature ok
The Subject's Distinguished Name is as follows
countryName :PRINTABLE:'ID'
stateOrProvinceName :PRINTABLE:'Kepri'
localityName :PRINTABLE:'Batam'
organizationName :PRINTABLE:'anakalia'
organizationalUnitName:PRINTABLE:'anakalia'
commonName :PRINTABLE:'server.anakalia.net'
emailAddress :IA5STRING:'ipay@anakalia.net'
Certificate is to be certified until Feb 28 03:34:36 2018 GMT (3650 days)
Sign the certificate? [y/n]:y

1 out of 1 certificate requests certified, commit? [y/n]y
Write out database with 1 new entries
Data Base Updated

Buat key untuk user admin maupun user lainnya jika di perlukan

# ./build-key admin
1 out of 1 certificate requests certified, commit? [y/n]y
Write out database with 1 new entries
Data Base Updated

Buat key untuk user lain jika di perlukan

./build-key-pass username
./build-key username

./build-dh
# openvpn --genkey --secret keys/ta.key


# openvpn --genkey --secret keys/ca.key
# openvpn --genkey --secret keys/ta.key


Test key

# openvpn --genkey --secret key
# openvpn --test-crypto --secret key


Test sambungan di 2 windows

# cd /etc/openvpn
# cp -Rf /usr/share/doc/openvpn/examples/sample-config-files/ /etc/openvpn/
# cp -Rf /usr/share/doc/openvpn/examples/sample-keys/ /etc/openvpn/
# openvpn --config sample-config-files/loopback-client
# openvpn --config sample-config-files/loopback-server
Instalasi OpenVPN-Admin

# apt-get install mono openvpn-admin
menjalankan VPN Server dengan server.conf

# openvpn --config /etc/openvpn/server.conf
Cara menjalankan VPN client dengan client.conf (from www.openvpn.org)

# openvpn --config /etc/openvpn/client.conf
Edit Server.conf

# vi /etc/openvpn/server.conf
kurang lebih isinya seperti ini

#OpenVPN Server config file
# Which local IP address should OpenVPN listen on? (optional)
# local 10.1.1.2
local 192.168.0.2
# Which TCP/UDP port should OpenVPN listen on?
port 1194
# TCP or UDP server?
proto tcp
# "dev tun" will create a routed IP tunnel, which is what we want
dev tun
# Windows needs the TAP-Win32 adapter name
# from the Network Connections panel if you
# have more than one. On XP SP2 or higher,
# you may need to selectively disable the
# Windows firewall for the TAP adapter.
# Non-Windows systems usually don't need this.
;dev-node MyTap
# SSL/TLS root certificate (ca), certificate
# (cert), and private key (key). Each client
# and the server must have their own cert and
# key file. The server and all clients will
# use the same ca file.
ca keys/ca.crt
cert keys/server.crt
key keys/server.key # This file should be kept secret
# Diffie hellman parameters.
dh keys/dh1024.pem
# Configure server mode and supply a VPN subnet
server 192.168.1.0 255.255.255.0
# Maintain a record of client <-> virtual IP address
# associations in this file.
ifconfig-pool-persist ipp.txt
# Push routes to the client to allow it
# to reach other private subnets behind
# the server. Remember that these
# private subnets will also need
# to know to route the OpenVPN client
# address pool (10.8.0.0/255.255.255.0)
# back to the OpenVPN server.
# push “route 172.10.1.0 255.255.255.0"
# push “route 192.168.0.0 255.255.255.0"
# If enabled, this directive will configure
# all clients to redirect their default
# network gateway through the VPN, causing
# all IP traffic such as web browsing and
# and DNS lookups to go through the VPN
push “redirect-gateway”
# Certain Windows-specific network settings
# can be pushed to clients, such as DNS
# or WINS server addresses.
;push “dhcp-option DNS 172.10.1.2′′


Sumber : Artikelna Onno | linux.or.id

Instalasi dan Konfigurasi OpenVPN di Linux Ubuntu

0 komentar
Virtual Private Network merupakan teknologi yang memungkinkan dua komputer yang berada di belakang firewall dapat saling terhubung secara dua arah, bagaikan dalam sebuah LAN.
OpenVPN merupakan salah satu produk untuk tujuan ini yang dikenal karena kemudahan dalam instalasi dan konfigurasinya. Berikut ini petunjuk instalasinya:

Server
Sebuah server yang memiliki IP publik tetap diperlukan sebagai server VPN:

# apt-get install openvpn
# cd /etc/openvpn
# cp -r /usr/share/doc/openvpn/examples/easy-rsa/2.0 easy-rsa
# cd easy-rsa

Edit vars pada bagian

KEY_COUNTRY
KEY_PROVINCE
KEY_CITY
KEY_ORG
KEY_EMAIL

Kemudian jalankan

# source ./vars
# ./clean-all
# ./build-ca
# ./build-key-server server
# ./build-dh
# cd keys
# cp ca.crt ca.key dh1024.pem server.crt server.key ../..
# cd ../..
# cp /usr/share/doc/openvpn/examples/sample-config-files/server.conf.gz .
# gunzip server.conf.gz
# mv server.conf openvpn.conf

Atur konfigurasinya di /etc/openvpn/openvpn.conf

..
proto tcp
client-to-client
...

Restart daemonnya:

# /etc/init.d/openvpn start

Pantau aktifitasnya dengan cara:

# tail -f /var/log/daemon.log

Selanjutnya pembuatan file sertifikat untuk masing-masing klien VPN:

# cd /etc/openvpn/easy-rsa
# source ./vars
# ./build-key bogor

Kirim ca.crt, bogor.crt, dan bogor.key ke client, Anda bisa menggunakan email dengan melampirkan attachment. Lakukan hal serupa untuk klien VPN lainnya, misal untuk cabang bekasi, karawang, dst.

Client
Selanjutnya di komputer klien dipasang juga paket openvpn yang sama, hanya beda di konfigurasi.

# apt-get install openvpn
# cd /etc/openvpn

Letakkan ca.crt, bogor.crt, dan bogor.key di sini.

# mv bogor.crt client.crt
# mv bogor.key client.key
# cp /usr/share/doc/openvpn/examples/sample-config-files/client.conf openvpn.conf

Edit openvpn.conf, sesuaikanlah dengan server VPN Anda, atau bisa juga langsung menyebutkan IP publik-nya:

..
proto tcp
remote vpn.rab.co.id 1194
..

Lalu restart daemon-nya:

# /etc/init.d/openvpn restart

Perhatikan prosesnya:

# tail -f /var/log/daemon.log

Nantinya akan muncul network device tun0:

# ifconfig tun0

tun0 Link encap:UNSPEC HWaddr 00-00-00-00-00-00-00-00-00-00-00-00-00-00-00-00
inet addr:10.8.0.54 P-t-P:10.8.0.53 Mask:255.255.255.255
UP POINTOPOINT RUNNING NOARP MULTICAST MTU:1500 Metric:1
RX packets:123 errors:0 dropped:0 overruns:0 frame:0
TX packets:139 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:100
RX bytes:73514 (71.7 KB) TX bytes:20273 (19.7 KB)

Lakukanlah hal serupa untuk komputer klien lainnya, dan cobalah ping satu sama lain.

Selamat mencoba.

Memperkuat Sinyal Modem CDMA

1 komentar
Didaerah saya, Cisayong Tasikmalaya, sinyal CDMA terutama esia dan flexi tidak begitu stabil. kisarannya pada 2 - 3 bar saja (pada hp nokia). suatu ketika Flexi mengadakan program Internet Unlimited yang Rp. 2500 perhari.

maka dengan nekat saya beli aja modem merek IVIO karena harganya lumayan murah ( 400rb an) dan mendukung berbagai operator CDMA yang berbasis 800mhz.
pulang kerumah.. beli perdana flexi, diisi pulsa, trus dicolokin deh ke modem. install sebentar... konek ke komputer. dan ternyata... speed nya lelet banget. hiks.. pada sinyal 2-3 bar kecepatannya hanya kisaran 2-2,5 KB/sec (bukan kbps lho). frustasi...
eh ga taunya anak ku yang paling gede Salsa namanya, bawa2 kaleng prenagen ukuran 370 gram bekas ibunya duluuuuu saat hamil. iseng2 aku tutupin tuh modem pake kaleng.. dan jreng jrengg.... sinyal mendadak naik drastis.. ngebut.... wus wus (dibandingin sebelumnya yang 2,5 KB/sec) tembus sampe 14 - 19 KB/sec. wah... mantep neh...
silahkan dicoba ya bagi yang pengen nyoba.. buktikan.. soalnya aku dah buktiin.. ini bukti bukan janji.. wkwkwkwk.


ini modem CDMA ku.. murah, bandel.. maen di band 800mhz


Kaleng prenagen 370 gram milik istriku saat hamil doloee..


modem ditutup ma kaleng. speed langsung wussss


Hasil test pada http://www.mobile-8.com/speedtest/


hasil uji di http://bwmeter.i2.co.id


Download Software di www.bitdefender.com

Senin, 11 Januari 2010

Membuat Irit Konsumsi Baterai Laptop

0 komentar
Dalam suatu perjalanan yang tidak tersedia jaringan listrik, tentu kita ingin membuat pemakaian baterai laptop kita lebih irit agar lebih bisa bertahan lama.

Berikut adalah tip tip nya :
Setting layar lebih redup
Karena semakin cerah tampilan layar akan memakan lebih banyak mengkonsumsi listrik, tetapi tentu masih pada kondisi yang nyaman buat mata kita.

Matikan wireles device kalau tidak digunakan
Untuk yang ada tombol on dan off nya tinggal di offkan saja. Untuk yang tidak ada, kita bisa mendisablekanmelalui jendela control panel Divice Manager.


Setting power scheme lebih efektif


Menghentikan program..........

0 komentar
Menghentikan program yang tidak dikehendaki (hidden process/ virus), memakai Securuty Task Manager

Apabila Komputer terkena virus tentunya sangat mengesalkan. Kita kemudian akan mencari anti virus atau updatenya yang lebih baru. Akan sangat beruntung kalau anti virus tersebut dapat langsung mendeteksi dan dapat langsung membasmi virus tersebut.

Namun pada kasus - kasus tertentu, karena virus sudah aktif di dalam memory, anti virus tidak dapat bekerja. Terlebih dahulu aplikasi virus yang sedang running harus dihentikan , dan biasanya tidak dapat dihentikan dengan task manager bawaan windows.
Kita dapat menggunakan software Securuty Task Manager
klik disini untuk mendownload
Security Task Manager berfungsi untuk melihat semua proses yang berjalan dalam CPU. Hampir sama dengan Task Manager WIN XP, tetapi Security Task Manager lebih mampu berfungsi untuk melihat detail semua aplikasi yang sedang berjalan.


Untuk menghentikan proses aplikasi yang tidak dikehendaki ( biasanya berada di urutan / rating teratas), tandai aplikasi tersebut kemudian klik tombol Remove, kemudian pilih move file to quarantine.

Semoga Bermanfaat.